Yazar InsightTech AI Team
15 Eyl 2026
6 dk okuma
Modern bulut altyapıları ve konteynerize ortamlarda, ağ ve sistem seviyesinde görünürlük sağlayan eBPF (extended Berkeley Packet Filter) teknolojisi, güvenlik ve izleme (observability) çözümlerinin vazgeçilmez bir parçası haline gelmiştir. Ancak, eBPF programlarının çekirdek (kernel) alanında çalışması, her bir işlemin CPU maliyetini doğrudan etkiler. Özellikle dosya erişimi politikalarının uygulanması sırasında, her dosya açma olayında yapılan tekrarlayan yol analizi, yüksek trafikli sistemlerde ciddi performans kayıplarına yol açabilmektedir. Bu bağlamda, InsightTech olarak eBPF tabanlı güvenlik ajanlarımızda karşılaştığımız bu kritik darboğazı, yazılım mühendisliğinin temel prensiplerinden biri olan memoizasyon (hafızalama) tekniği ile nasıl aştığımızı ve %90'a varan CPU tasarrufu sağladığımızı detaylı bir şekilde ele alıyoruz.
Sektördeki genel eğilim, güvenlik politikalarının karmaşıklığı arttıkça, bu politikaların uygulanma hızının da aynı oranda artması gerektiği yönündedir. Geleneksel yaklaşımlar, her dosya erişiminde tam bir dizin ağacı (dentry) yürüyüşü gerçekleştirerek politika eşleşmesini yapar. Bu yöntem, özellikle veritabanı sunucuları gibi sık dosya erişimi gerçekleştiren uygulamalarda, aynı alt ağaçtaki farklı dosyalar için aynı hesaplamaların tekrar tekrar yapılmasına neden olur. Bu durum, 'yavaş yol' (slow path) olarak adlandırılan verimsiz süreçlerin birikerek sistem genelinde gecikmelere (latency) ve CPU tüketimine dönüşmesine zemin hazırlar.
Mimari çözümümüzün temelinde, çekirdek alanındaki (kernel-space) bellek kısıtlamalarına ve eBPF haritalama (map) mekanizmalarına uygun, hafif ve güvenli bir önbellekleme stratejisi yatar. Başlangıçta, dosya sistemindeki dizin girişlerini (dentries) doğrudan anahtar olarak kullanmayı düşündük; ancak dentry'lerin işaretçi (pointer) doğası, bunların eBPF haritalarında doğrudan saklanmasını imkansız kılmaktadır. İşaretçilerin içeriğini yapılandırılmış bir veri tipi (struct) olarak kopyalamak ise harita anahtarının boyutunu gereksiz yere artırarak performans kaybına yol açacaktı.
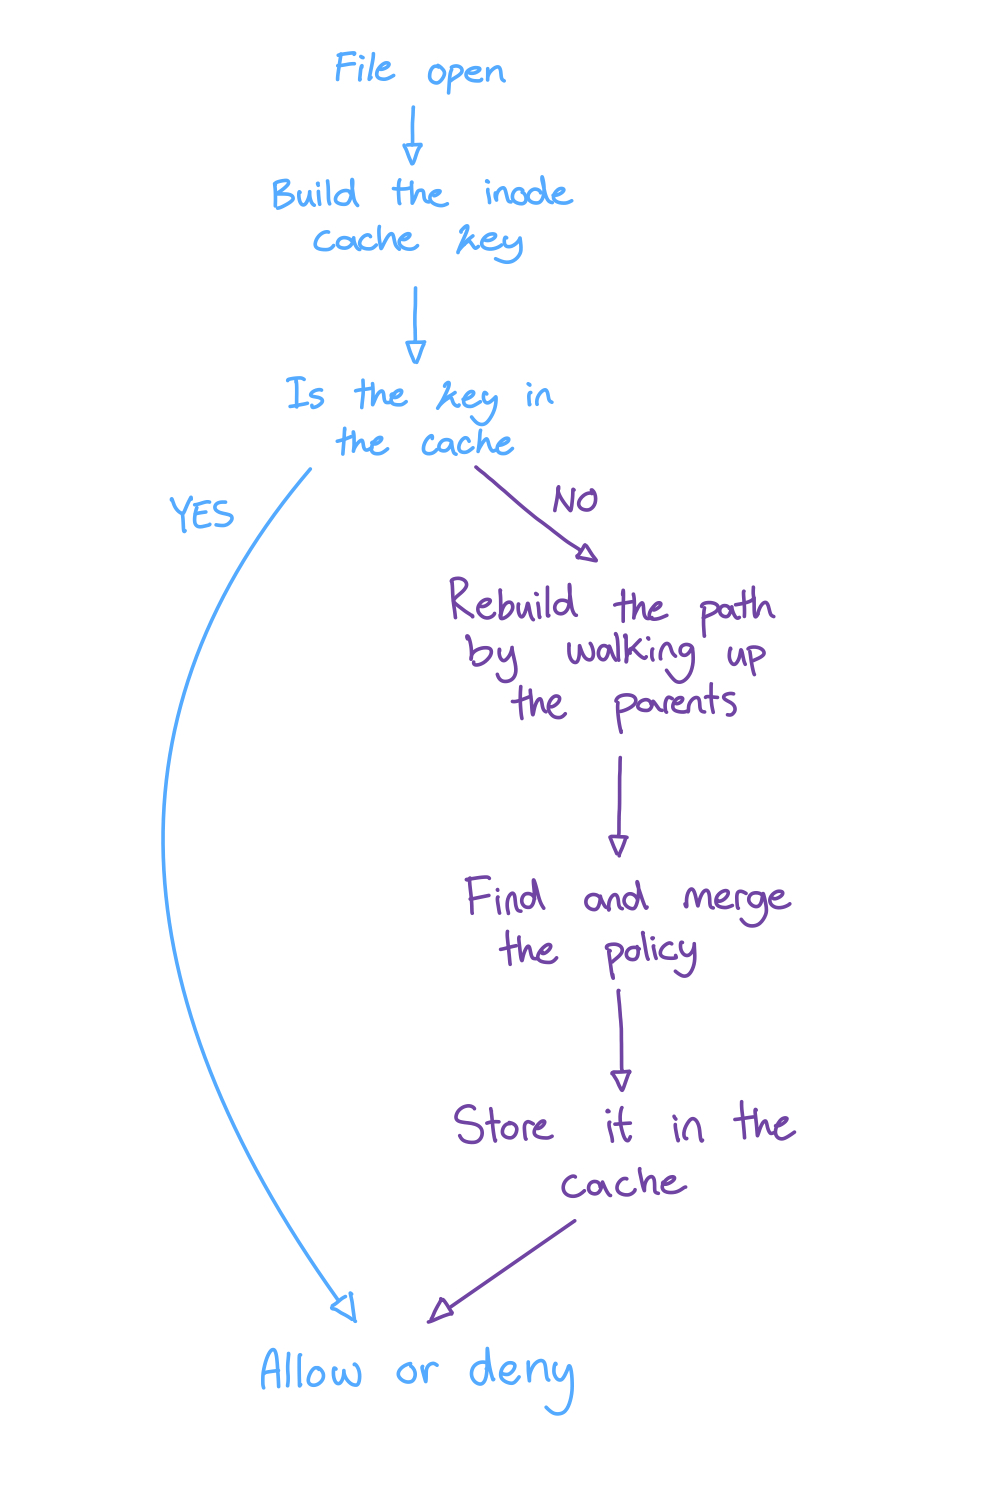
Bu nedenle, inode tabanlı bir önbellekleme mimarisi geliştirdik. Inode numaraları, dosya sistemlerinde benzersiz kimlikler taşısa da, farklı montaj ağaçlarında (mount trees) çakışabilir. Bu sorunu çözmek için önbellek anahtarımızı üç kritik bileşenden oluşan bir bileşik anahtar olarak tasarladık: Montaj İsim Alanı Kimliği (mount namespace ID), Montaj Kimliği (mount ID) ve Inode Numarası. Bu üçlü, herhangi bir dosya sisteminde benzersiz bir kimlik oluşturarak, farklı isim alanlarındaki veya montajlardaki aynı numaralı inode'ların karışmasını önler.
Önbellek değeri (value) ise, politika eşleşmesinin sonucunu temsil eden bir erişim indeksi (access index) ve önbellek durumunu içeren bir bayttan oluşmaktadır. Politikalarımızı alan verimliliği için bit maskeleri (bitmasks) olarak sakladığımız için, bu indeks, ilgili politikanın bit konumunu gösterir. Bu yapı, LRU (Least Recently Used) hash haritası üzerinde 10.000 anahtar kapasitesiyle çalışacak şekilde optimize edilmiştir. Sonuç olarak, ilk dosya erişiminde yapılan maliyetli yol yürüyüşü, sonraki aynı inode'a yapılan erişimlerde tek bir harita sorgusuyla (map lookup) değiştirilmiştir. Bu, çekirdek CPU maliyetini yaklaşık %90 oranında düşürerek, güvenlik politikalarının uygulanmasını neredeyse sıfır gecikmeli bir işlem haline getirmiştir.
Memoizasyon uygulaması öncesi ve sonrası arasındaki fark, sadece teknik bir optimizasyon değil, aynı zamanda kurumsal ölçeklenebilirlik açısından stratejik bir atılımdır. Aşağıdaki karşılaştırma, geleneksel yol yürüyüşü yaklaşımı ile inode tabanlı önbellekleme stratejisinin performans ve kaynak kullanımı açısından farklarını net bir şekilde ortaya koymaktadır.
| Metrik | Geleneksel Yol Yürüyüşü (Önbelleksiz) | Inode Tabanlı Memoizasyon |
|---|---|---|
| Çekirdek CPU Maliyeti | Yüksek (Her erişimde tam yol analizi) | Çok Düşük (~%90 azalma) |
| Veritabanı Erişim Performansı | Düşük (Tekrarlayan hesaplamalar) | Yüksek (Cache hit ile anında karar) |
| Bellek Kullanımı | Orta (Geçici dentry taramaları) | Optimize (LRU Hash Map, sınırlı anahtar) |
| Ölçeklenebilirlik | Sınırlı (CPU darboğazı) | Yüksek (CPU bağımsız karar verme) |
Bu tablo, özellikle Postgres gibi sık dosya erişimi yapan uygulamalarda, aynı dizin altındaki farklı dosyaların erişiminde geleneksel yöntemin verimsizliğini göstermektedir. Memoizasyon sayesinde, aynı inode'a yapılan her sonraki erişim, pahalı dizin yürüyüşünden kaçınarak doğrudan önbellekten politikayı alır. Bu, sistemin genel yanıt süresini (response time) iyileştirirken, aynı anda daha fazla güvenlik politikasını etkin bir şekilde izlememizi sağlar.
InsightTech olarak, performans optimizasyonlarını yalnızca hız artışı olarak değil, aynı zamanda sistem güvenilirliği ve güvenlik bütünlüğü açısından da değerlendiriyoruz. eBPF ortamında önbellekleme kullanırken en büyük risk, önbellek tutarsızlığı (cache invalidation) sorunudur. Dosya sistemi değişiklikleri (örn: dosya silinmesi, yeniden adlandırılması veya inode geri kazanımı) durumunda, eski önbellek girdilerinin kullanılması güvenlik açıklarına yol açabilir.
Bu riski yönetmek için, LRU (Least Recently Used) stratejisini ve inode yaşam döngüsü takibini dikkatli bir şekilde entegre ettik. Inode numaralarının geri kazanılma olasılığı düşük olsa da, montaj değişimleri veya isim alanı geçişleri durumunda önbellek anahtarlarının benzersizliği sayesinde bu risk minimize edilmiştir. Ayrıca, önbellek boyutunu (10.000 giriş) sistemin tipik inode yoğunluğuna göre kalibre ederek, bellek sızıntılarını ve gereksiz bellek baskısını önledik. Bu yaklaşım, 'fail-safe' (hata durumunda güvenli) bir mimari prensibini benimseyerek, performans kazancının güvenlik bütünlüğünden ödün vermeden elde edilmesini garanti altına alır.
Ayrıca, bu çözümün açık kaynaklı hale getirilmesi, topluluk tarafından denetlenmesini ve sürekli iyileştirilmesini sağlar. InsightTech, şeffaflık ve iş birliği kültürünü, teknoloji geliştirme süreçlerinin merkezine koyarak, kurumsal müşterilerimize sadece bir ürün değil, aynı zamanda sürdürülebilir ve denetlenebilir bir altyapı çözümleri sunmaktadır.
eBPF tabanlı güvenlik ajanlarında inode tabanlı memoizasyon kullanımı, çekirdek CPU maliyetlerini %90 oranında azaltarak, modern bulut altyapılarında güvenlik ve performans dengesini yeniden tanımlamaktadır. Bu teknik derinlemesine analiz, altyapı mühendisleri ve sistem geliştiricileri için, karmaşık çekirdek alanı kodlarında bile yazılım mühendisliğinin temel prensiplerinin (önbellekleme, karmaşık analizi) ne kadar kritik olduğunu göstermektedir.
InsightTech'in stratejik yol haritasında, bu optimizasyon yaklaşımı, daha da ileriye taşınacaktır. Gelecekte, dinamik politika güncellemeleri sırasında önbellek tutarlılığını otomatik olarak yöneten, yapay zeka destekli tahmini önbellekleme (predictive caching) mekanizmaları üzerinde çalışacağız. Ayrıca, bu mimarinin ağ paketleri ve sistem çağrılarında (syscalls) da benzer optimizasyonlarla genişletilmesi, çok katmanlı (multi-layered) güvenlik çözümlerimizin genel performansını daha da artıracaktır. Kurumsal müşterilerimiz için, bu tür derinlemesine optimizasyonlar, sadece maliyet tasarrufu sağlamakla kalmaz, aynı zamanda yüksek hacimli iş yüklerinde (high-throughput workloads) kesintisiz ve düşük gecikmeli güvenlik izlemesini mümkün kılar.
InsightTech'teki öncü inovasyondan beslenen bir vizyonla dijital geleceği mükemmellik ve dürüstlükle şekillendiriyoruz.
InsightTech Editor EkibiEn son bültenimizi almak için e-posta adresinizi girin.
Merak etmeyin, spam gondermeyiz
InsightTech'te, işletmeleri güçlendiren yüksek etkili teknoloji çözümleri sunmaya odaklanıyoruz.
Teklif Alın